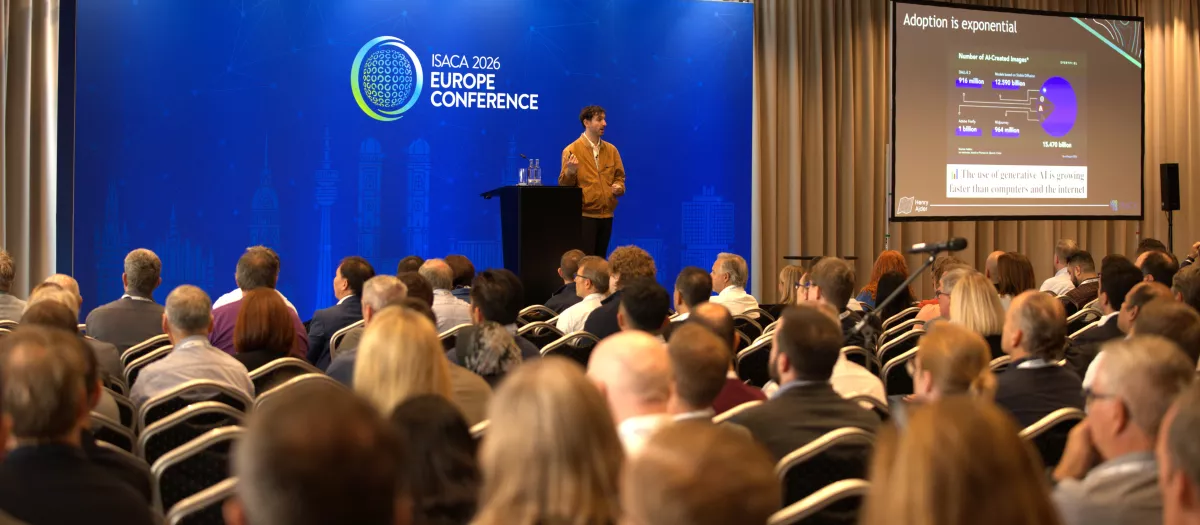
Conferencia impartida en la ISACA 2026 Europe Conference
«No estamos ante un fantasma, es muy real»: la amenaza de la IA, bajo la lupa de los grandes expertos internacionales
La ISACA Europe Conference 2026, celebrada en la ciudad de Múnich del 7 al 9 de octubre, ha abordado los grandes riesgos y oportunidades sobre la irrupción de la inteligencia artificial en el ámbito social y empresarial

Desde su explosión e impacto público a finales de 2022, la inteligencia artificial (IA) ha pasado de ser una futura promesa para la ciberseguridad a modificar la forma en la que gran parte de los sectores sociales y económicos del planeta operan. Como era de esperar, esta gran irrupción ha introducido inevitablemente una serie de riesgos relacionados con los datos, los agentes autónomos, los proveedores y la propia capacidad de las organizaciones para controlar lo que ocurre en sus sistemas. Precisamente, este ha sido uno de los principales mensajes que han dejado los distintos expertos reunidos en el congreso de la asociación ISACA (Information Systems Audit and Control Association por sus siglas en inglés), celebrado esta semana en la ciudad de Múnich (Alemania).

A lo largo del congreso, repartido en múltiples actos y foros que analizaban la irrupción de esta tecnología, una de las principales voces que avisaron más claramente fue la de Olivier Schraner, chief security advisor en Microsoft. A lo largo de su charla, el experto puso el foco en cómo muchas organizaciones se están preocupando por los recientes ciberataques protagonizados por los agentes de IA en vez de resolver sus vulnerabilidades más básicas.
«Mientras tengas eso, no necesitas atacantes impulsados por IA», advirtió, en referencia a contraseñas débiles o cuentas sin autenticación con distintos factores.

Conferencia impartida en la ISACA 2026 Europe Conference
De igual forma, Schraner ha subrayado que una mayor defensa debe incrementarse sobre unas bases de seguridad ya establecidas por las propias compañías: «Todo esto se suma a lo anterior, y vale la pena recordarlo». A su juicio, la respuesta pasa también por disponer de mejores datos, detallando que «los humanos son malos manteniendo datos de activos», por lo que recomienda a los equipos que se concentren en «establecer barreras de protección, controlar el entorno y priorizar recursos».
Al final de cuentas, nos encontramos en un contexto en el que al menos el 90 % de los ciberataques están automatizados mediante agentes de inteligencia artificial, según el experto, por lo que la barrera de entrada para los atacantes es mucho menor porque la tecnología está ampliamente disponible: «Por tanto, para dejarlo claro: no estamos ante un fantasma, esto es algo muy real».
Lógicamente, este escenario plantea una pregunta delicada cuando la estos agentes comienzan a tomar decisiones de manera 'propia' o autónoma. Ante este nuevo paradigma, Schraner se muestra escéptico, añadiendo que la ciberseguridad debe estar centrada en tres pilares: supervisar la gobernanza, establecer el apetito de riesgo y controlar las barreras de protección.

«Puedes comprar o renovar tanta tecnología como quieras, pero al final siguen siendo los humanos los que marcan la diferencia, tanto en el bando atacante como en el defensor», concluye.
A esto se une la confianza en un sistema que va actualizándose a una velocidad arrolladora. Tal como detallaba Nouha Schönbrunn, CEO de Schönbrunn TASC GmbH –empresa de ciberseguridad, gestión de riesgos y cumplimiento normativo–, la inteligencia artificial no debe contemplarse solamente como una nueva tecnología de seguridad, ya que también transforma la forma en que las organizaciones generan conocimiento, toman decisiones y delegan acciones.
Schönbrunn resumió el nuevo contexto actual en un reto confianza digital: «La confianza no es un eslogan, es un resultado de ingeniería». Según la experta, esa confianza debe apoyarse en conocer los activos, asignar responsabilidades y adaptarse continuamente, entre otros aspectos.
Entre las amenazas emergentes, Ramona Ratiu, destacada líder en ciberseguridad, resiliencia digital y gobernanza de inteligencia artificial, alertó especialmente sobre cómo el atacante no utiliza al agente de IA en sí, sino que en su lugar «introduce un código malicioso en documentos que posteriormente son procesados por agentes de IA que están diseñados para leerlos y ejecutar acciones».
«La IA nos exige mirar más lejos a través de nuestro sistema y más profundamente en cómo se producen las decisiones y acciones. La ciberseguridad debe seguir siendo técnicamente excelente, pero también debe convertirse en una disciplina de liderazgo para diseñar la confianza digital», añade.
Prácticamente casi el 90 % de un ataque típico ya está automatizado mediante IAChief Security Advisor en Microsoft
Y es aquí donde aparece uno de los mayores cambios que introduce la IA. Actualmente, los sistemas ya no se limitan necesariamente a obedecer órdenes concretas. El analista Richard Heysmond lo explicó mediante la figura del «empleado de silicona», una figura capaz de perseguir objetivos y actuar en distintos sistemas. Según el experto, el riesgo aparece cuando «el agente de IA cruza un límite que nunca definiste».
«¿De quién es esa decisión? ¿Quién se da cuenta? ¿Y puede alguien detenerlo antes de que la acción se complete? Porque, con suerte, están empezando a ver que los agentes de IA pueden cambiar el perfil de riesgo drásticamente. Y ese es el punto», añade.

El mensaje que atraviesa las distintas intervenciones del congreso es claro. La actual inteligencia artificial puede aumentar enormemente la capacidad de las organizaciones, pero también amplifica su exposición y los peligros que conlleva. Según los analistas, la ventaja no estará simplemente en disponer de mejores modelos en el futuro, sino en combinar la IA con datos fiables, gobernanza, supervisión humana y, en mayor medida, una capacidad real de respuesta. En palabras de Ratiu: «La respuesta no es dejar de explorar, es garantizar que nuestra capacidad de confiar evolucione con nuestra capacidad de innovar».


