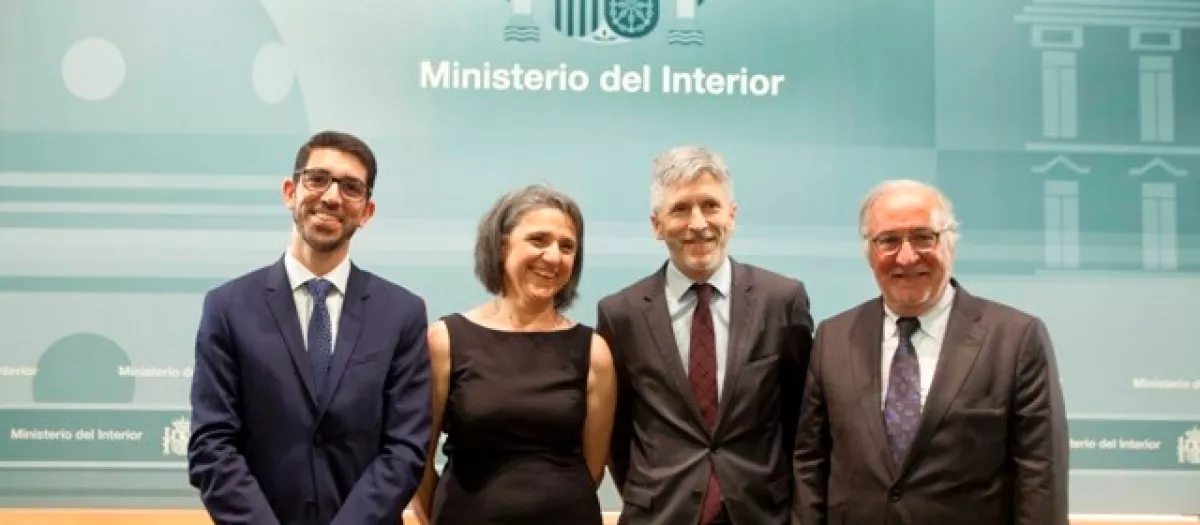
La directora de Política Interior, Carmen López, con el ministro Grande-Marlaska y el director de la DGT, Pere Navarro
La responsable de ciberseguridad electoral engañó a la JEC sobre MiDNI y el Supremo examina ahora su seguridad
Carmen López aseguró que no hacía falta verificar el QR pese a dirigir Política Interior y ocupar un puesto clave en los órganos de seguridad electoral. Son ya dos los expertos que alertan de los riesgos de los 61.000 lectores que Interior pretende desplegar el 29-N

Quien aseguró a la Junta Electoral Central que los españoles podían identificarse para votar mostrando una fotografía en el móvil, sin comprobar su autenticidad, era precisamente la responsable de coordinar la ciberseguridad electoral del Ministerio del Interior. Carmen López García, directora general de Política Interior nombrada por Marlaska, firmó que no hacía falta leer el código QR de MiDNI y miDGT. Un mes después, su propio ministerio vinculó la «plena seguridad» de la identificación digital precisamente a esa lectura.
El engaño de Interior y su rectificación destapados por este periódico, adquieren hoy una nueva dimensión. El Tribunal Supremo espera hasta las tres de esta tarde las alegaciones de la JEC para decidir sobre la suspensión cautelar de MiDNI solicitada por Iustitia Europa. Mientras tanto, son ya dos expertos en seguridad digital quienes advierten de nuevos riesgos en los dispositivos de verificación.
Carmen López fue nombrada directora general de Política Interior a propuesta de Fernando Grande-Marlaska el 29 de junio de 2018, en la primera tanda de altos cargos de Pedro Sánchez, junto a los nombramientos de Félix Tezanos en el CIS, Francisco Pardo en la Policía o Pere Navarro en la DGT. Procedía del círculo de confianza de José Luis Rodríguez Zapatero. En 2008 se convirtió en responsable del servicio de comunicación con los ciudadanos del Gabinete de la Presidencia, dependiente del jefe de Gabinete, José Enrique Serrano.
Desde su responsabilidad actual como directora de Política Interior le corresponden las relaciones con la JEC, los desarrollos informáticos electorales y «la planificación, dirección y coordinación» de la ciberseguridad electoral.
Además, la Orden INT/424/2019 la sitúa, por razón de su cargo, en la vicepresidencia del Subcomité de Seguridad de la Información electoral y le atribuye funciones como responsable de la Información: determinar requisitos de seguridad, intervenir en la gestión de riesgos y aceptar los riesgos residuales conforme al sistema establecido.
Es decir, la funcionaria que debía conocer los riesgos fue quien aseguró al árbitro electoral que la verificación digital no era necesaria.
Las dos estructuras de seguridad que tampoco alertaron
Como reveló este periódico el Gobierno de Sánchez había creado en 2019 dos estructuras específicas de seguridad electoral: el Comité de Seguridad de la Información y el Subcomité de Seguridad de la Información electoral.

Su cometido incluye organizar la protección de la información electoral, evaluar riesgos y establecer salvaguardas. Carmen López ocupa una posición central en ese sistema como vicepresidenta del Subcomité y responsable de la Información electoral.
Interior disponía de órganos especializados para detectar los riesgos que su propia directora general negó ante la JEC. Según ha podido confirmar este periódico nadie advirtió al árbitro electoral de la vulnerabilidad que suponía identificar a los votantes sin autenticar la credencial digital.
El informe que abrió la grieta
Tras el recurso presentado por el Partido Popular a raíz las investigaciones de El Debate, el 27 de febrero de 2026, López García firmó un informe dirigido al presidente de la JEC, en el que defendía que bastaba con mostrar la fotografía, el nombre y los apellidos del elector, «sin que sea necesario utilizar la generación del código QR ni su lectura por la Mesa».
Su argumento era que miDGT ya se había utilizado en elecciones anteriores sin denuncias conocidas de suplantación. Varios expertos demostraron en este periódico el engaño de presentar como suficiente la visualización de una credencial que no permitía autenticar su contenido. La JEC acabó suspendiendo las aplicaciones del Gobierno en las urnas y, acto seguido, Interior defendió la «plena seguridad» de MiDNI precisamente mediante la lectura del QR. Lo que había considerado innecesario pasó a ser la garantía invocada por su propio ministerio.
La investigación de El Debate incorpora ahora las nuevas advertencias de dos especialistas que ya denunciaron en marzo las deficiencias de la identificación digital en las urnas: Ignacio Alamillo y Julián Inza.
Alamillo, doctor en Derecho, auditor certificado de sistemas de información (CISA) y especialista en identidad digital europea, situó ayer el riesgo en «la gestión de los terminales» contratados para las mesas electorales. Advierte de que la evaluación de seguridad de MiDNI no equivale a una auditoría del verificador web ni de los dispositivos que leerán los códigos. Reclama un análisis de riesgos y garantías conforme al Esquema Nacional de Seguridad (ENS). Su alerta más delicada afecta a los datos personales: técnicamente, los terminales podrían transmitir a servidores centrales la identidad del elector, la mesa y la hora de identificación.

Nuevos riesgos de seguridad
A estas advertencias se suma Julián Inza, presidente de EAD Trust y especialista en identidad digital y servicios electrónicos de confianza, quien ya explicó a El Debate en marzo que visualizar un documento no equivale a autenticarlo.
Ahora pone el foco en una cuestión que considera insuficientemente aclarada: la seguridad del programa informático que utilizarán los lectores. «Los lectores de QR son solo uno de los componentes necesarios. Hace falta una aplicación informática cuya seguridad esté certificada por una auditoría específica para leer los DNI de la App MiDNI», explica a este periódico.
Esa auditoría debería garantizar, entre otras cosas, que la aplicación no envía los datos personales obtenidos durante la lectura a ningún servidor. Inza considera que no hay tiempo para desarrollar un programa nuevo y someterlo a las comprobaciones necesarias antes del 29-N.
La alternativa inmediata sería utilizar teléfonos móviles con una aplicación ya certificada. Pero tampoco considera suficiente esa solución sin nuevas verificaciones: «¿Cómo se garantiza que no se invocan las funciones de esa App desde una aplicación maliciosa? Hay que auditarla. Y no da tiempo».

Carmen López, en una imagen de archivo
El experto señala que el Centro Criptológico Nacional (CCN) podría apoyar la evaluación mediante una auditoría de tipo «Lince». Y plantea una exigencia concreta a Interior: si el programa de verificación ya existe y ha sido auditado, debe hacerse pública esa circunstancia y acreditarse su seguridad.
Julián Inza advierte de otro riesgo de seguridad: la posibilidad de que los lectores QR accedan a una página web falsa. El experto señala que la web oficial de MiDNI incorpora una opción denominada «Verificador QR», que podría ser la utilizada en los dispositivos destinados a las mesas electorales. Sin embargo, no encuentra información pública que identifique quién ha auditado ese verificador ni bajo qué certificación de seguridad.
La advertencia abre otra incógnita: ¿quién ha configurado los más de 61.000 dispositivos y qué garantías existen de que accederán al verificador auténtico? Inza alerta de que, sin controles adecuados, podrían configurarse para utilizar una dirección web falsa, capaz de recibir los datos obtenidos durante la lectura. No afirma que esa manipulación se haya producido. Lo que cuestiona es que Interior haya acreditado las garantías técnicas necesarias para impedirla.
La conclusión de ambos especialistas converge en una cuestión fundamental: disponer de lectores capaces de escanear códigos QR no demuestra, por sí solo, que todo el procedimiento de identificación electoral sea seguro.
El Supremo examina las garantías del sistema
La JEC autorizó nuevamente MiDNI, pero mantuvo la suspensión de miDGT, después de que Interior garantizara dispositivos con cámara, navegador y acceso al verificador oficial del QR. Su acuerdo exige que el código temporal se abra delante de la mesa y se compruebe «con todas las garantías necesarias».
Iustitia Europa recurrió la autorización ante el Tribunal Supremo y solicitó medidas cautelarísimas para impedir su utilización el 29-N, tras las investigaciones de El Debate. El alto tribunal no acordó la suspensión inmediata sin escuchar a las partes, pero abrió el trámite de medidas cautelares y concedió a la JEC hasta hoy, viernes 13 de noviembre, a las 15.00 horas, para presentar alegaciones.
La cuestión que Interior debe aclarar es doble: por qué Carmen López García, responsable de la ciberseguridad electoral y vicepresidenta de uno de los dos órganos de seguridad creados por el Gobierno de Sánchez, aseguró a la JEC que no era necesario verificar el QR y por qué ninguna de esas estructuras advirtió de los riesgos. Y, ahora que el Gobierno pretende llevar más de 61.000 lectores a las mesas electorales, si esos mismos órganos han evaluado los nuevos riesgos y si Interior ha auditado y certificado la seguridad del sistema completo: la aplicación verificadora, los dispositivos y el tratamiento de los datos personales.
Porque el problema no es únicamente quién comprueba la identidad de los votantes, sino quién garantiza la seguridad del sistema y quién asume la responsabilidad si falla.
