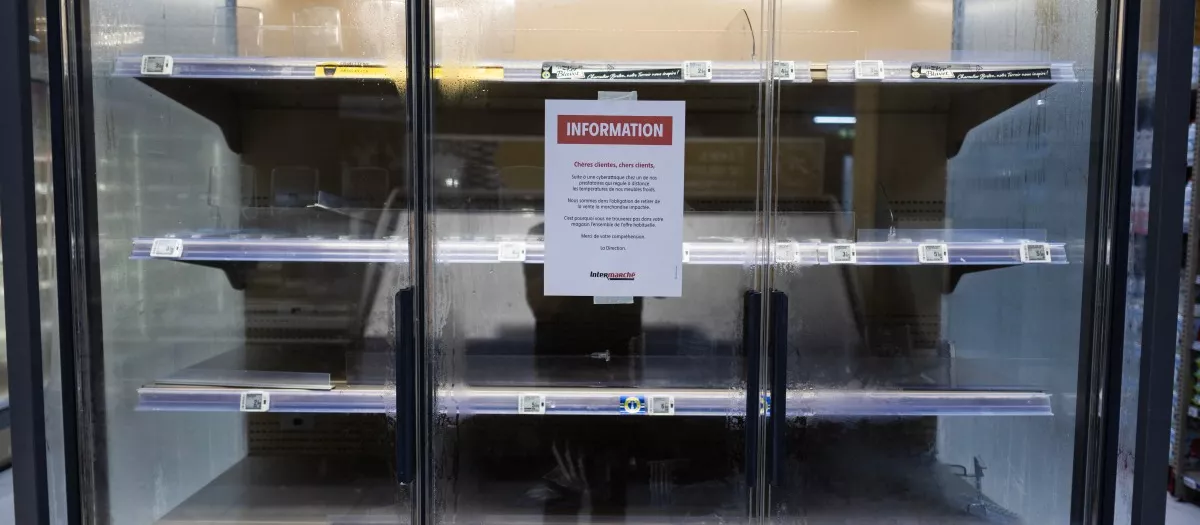
Estanterías vacías en Francia por el ciberataque de mediados de octubre
Una nueva amenaza para el suministro alimentario: el ciberataque a supermercados franceses preocupa a los expertos
Los criminales demuestran por primera vez que tienen la capacidad de dejar sin productos alimentarios básicos a todo un territorio

La pandemia y los sucesivos conflictos han evidenciado la fragilidad de las cadenas de suministro y han situado la autonomía estratégica entre las grandes prioridades geopolíticas. En un contexto de interconectividad, garantizar el abastecimiento de cualquier índole exige conocer y reducir las dependencias de terceros.
Esta aspiración, compartida entre potencias, adquiere especial relevancia en el terreno tecnológico, cuyas vulnerabilidades pueden comprometer el funcionamiento de sectores tan críticos como la defensa, la energía o la alimentación. Basta remontarse a la madrugada del pasado 12 de octubre, cuando un ciberataque alteró la refrigeración de al menos 400 supermercados franceses, obligando a desechar productos frescos y congelados y gestionar pérdidas valoradas en varias decenas de millones de euros a nivel nacional.
Los datos (y su posterior comercialización) no son la única motivación para un hacker. Hoy en día, estos tienen la capacidad de dejar sin productos alimentarios básicos a todo un territorio. Si la ambición es desmedida, el salto del perjuicio empresarial al riesgo para el abastecimiento tiene poca altura y el problema de seguridad puede amenazar la soberanía alimentaria. Al menos, así lo afirmó uno de los grupos empresariales afectados.
Señales que no alarmaron
Hablamos de una catástrofe en materia seguridad que, por otro lado, podía haberse evitado si no se hubiesen desoído las advertencias a lo largo de los últimos tres años. Diego Montojo, suscriptor ciber de la neoaseguradora Stoïk, asegura que el peligro era conocido, pero faltaba tratarlo como un riesgo de ciberseguridad. El experto añade que, desde 2025, la agencia de ciberseguridad de Estados Unidos (CISA) ha publicado avisos sobre fallos en controladores de refrigeración del mismo tipo que ha sido hackeado. «En los meses previos al suceso, se conocieron nuevos puntos débiles y, a finales de agosto, fallaron los frigoríficos de una docena de economatos militares estadounidenses».
Francia junto a Bélgica y Países Bajos, aunque estos dos en menor medida, han sido los países víctimas del primer ataque a gran escala contra el sector de la distribución alimentaria (considerablemente efectivo). Y sería fácil que el suceso ocurriese en nuestro territorio, ya que «los procesos industriales y logísticos incorporan cada vez más tecnología sin detenerse a valorar como debieran los riesgos de una intrusión informática», explica Adrián Benito, asociado senior en Andersen.
El daño se extendió a tantos establecimientos porque la arquitectura tecnológica de estas cadenas alimentarias esta externalizada y centralizada en un único lugar -y, a menudo, un único proveedor, que es el único con las credenciales que permiten su gestión-. Esto provoca que todo el entramado tecnológico quede expuesto ante cualquier brecha de seguridad, pudiendo manipular a distancia el centro de control que regula la temperatura de los sistemas de refrigeración elevándola, por ejemplo, a los 50 grados, tal como ha sucedido.
En otras palabras, el alcance del ataque se explica por el uso de equipos del mismo modelo en cientos de establecimientos, muchos de ellos antiguos, sin actualizaciones de seguridad y expuestos a internet. Una misma debilidad informática podía abrir la puerta a los intrusos en numerosas tiendas. Ante este escenario, los establecimientos quedan desprotegidos con poca (o nula) capacidad para tomar medidas. Puede ser, incluso, que el propio supermercado tarde en ser consciente de lo que está ocurriendo porque «quien recibe el ciberataque en primera instancia es el proveedor de servicios», afirma el experto de la firma de asesoría legal.
En aras de recuperar ese control, los contratos deben incorporar exigencias de ciberseguridad: regular cómo y desde dónde accede el proveedor y delimitar las responsabilidades si algo falla.
Inédito y de extrema gravedad
Hasta ahora, se pecaba de inocencia y se infravaloraban los riesgos de la industria alimentaria al no contemplarse entre los sectores más críticos como la sanidad o las telecomunicaciones. Benito considera lógica esta concepción de los agentes distribuidores de alimentos a efectos de ciberataques, dado que nunca se había hecho un uso de la tecnología tan avanzado como el actual. «Además, este incidente revela que la transformación digital se ha implementado a un ritmo más rápido que los análisis de riesgos llevados a cabo y que no se han realizado auditorías exhaustivas en materia de ciberdelincuencia sobre los sistemas operativos».
Tenemos ya veinte incidentes al año por cada cien comercios asegurados
Aún se investigan quiénes son los autores y cómo se ejecutó, pero hay cierta responsabilidad sobre lo sucedido que recae directamente en las compañías. Mucho soporte tecnológico depende de centros de datos ubicados en países –o de subcontratistas– que quedan fuera de la normativa europea y que, por tanto, escapan del análisis y control por parte de los principales reguladores. Los datos de Stoïck confirman una creciente exposición del comercio. «Entre las empresas que aseguramos en Europa, los ciberdelincuentes en el comercio han aumentado un 46 % en apenas cinco meses, entre mayo y septiembre de 2026, hasta rondar los 20 incidentes al año por cada 100 comercios asegurados (es decir, uno de cada cinco)», comenta su portavoz.
En cualquier caso, la capacidad de mantener el suministro depende de las alternativas preparadas antes del ataque: disponer de instalaciones donde trasladar los alimentos y contar con procedimientos de respaldo y copias de seguridad desconectadas de la red, entre ellas. «Lo decisivo es detectar el ataque en minutos, no a la mañana siguiente al abrir la tienda», subraya Montojo. El especialista propone vigilar los sistemas las 24 horas, identificar y proteger los equipos antiguos y planificar su sustitución. «Compartir alertas entre empresas y países y apoyar a los pequeños comercios completan una prevención que busca limitar tanto la interrupción del abastecimiento como las pérdidas económicas», concluye.


